Ataque cibernético afeta refrigeradores de supermercados na França
Invasão massiva aos sistemas de refrigeração franceses
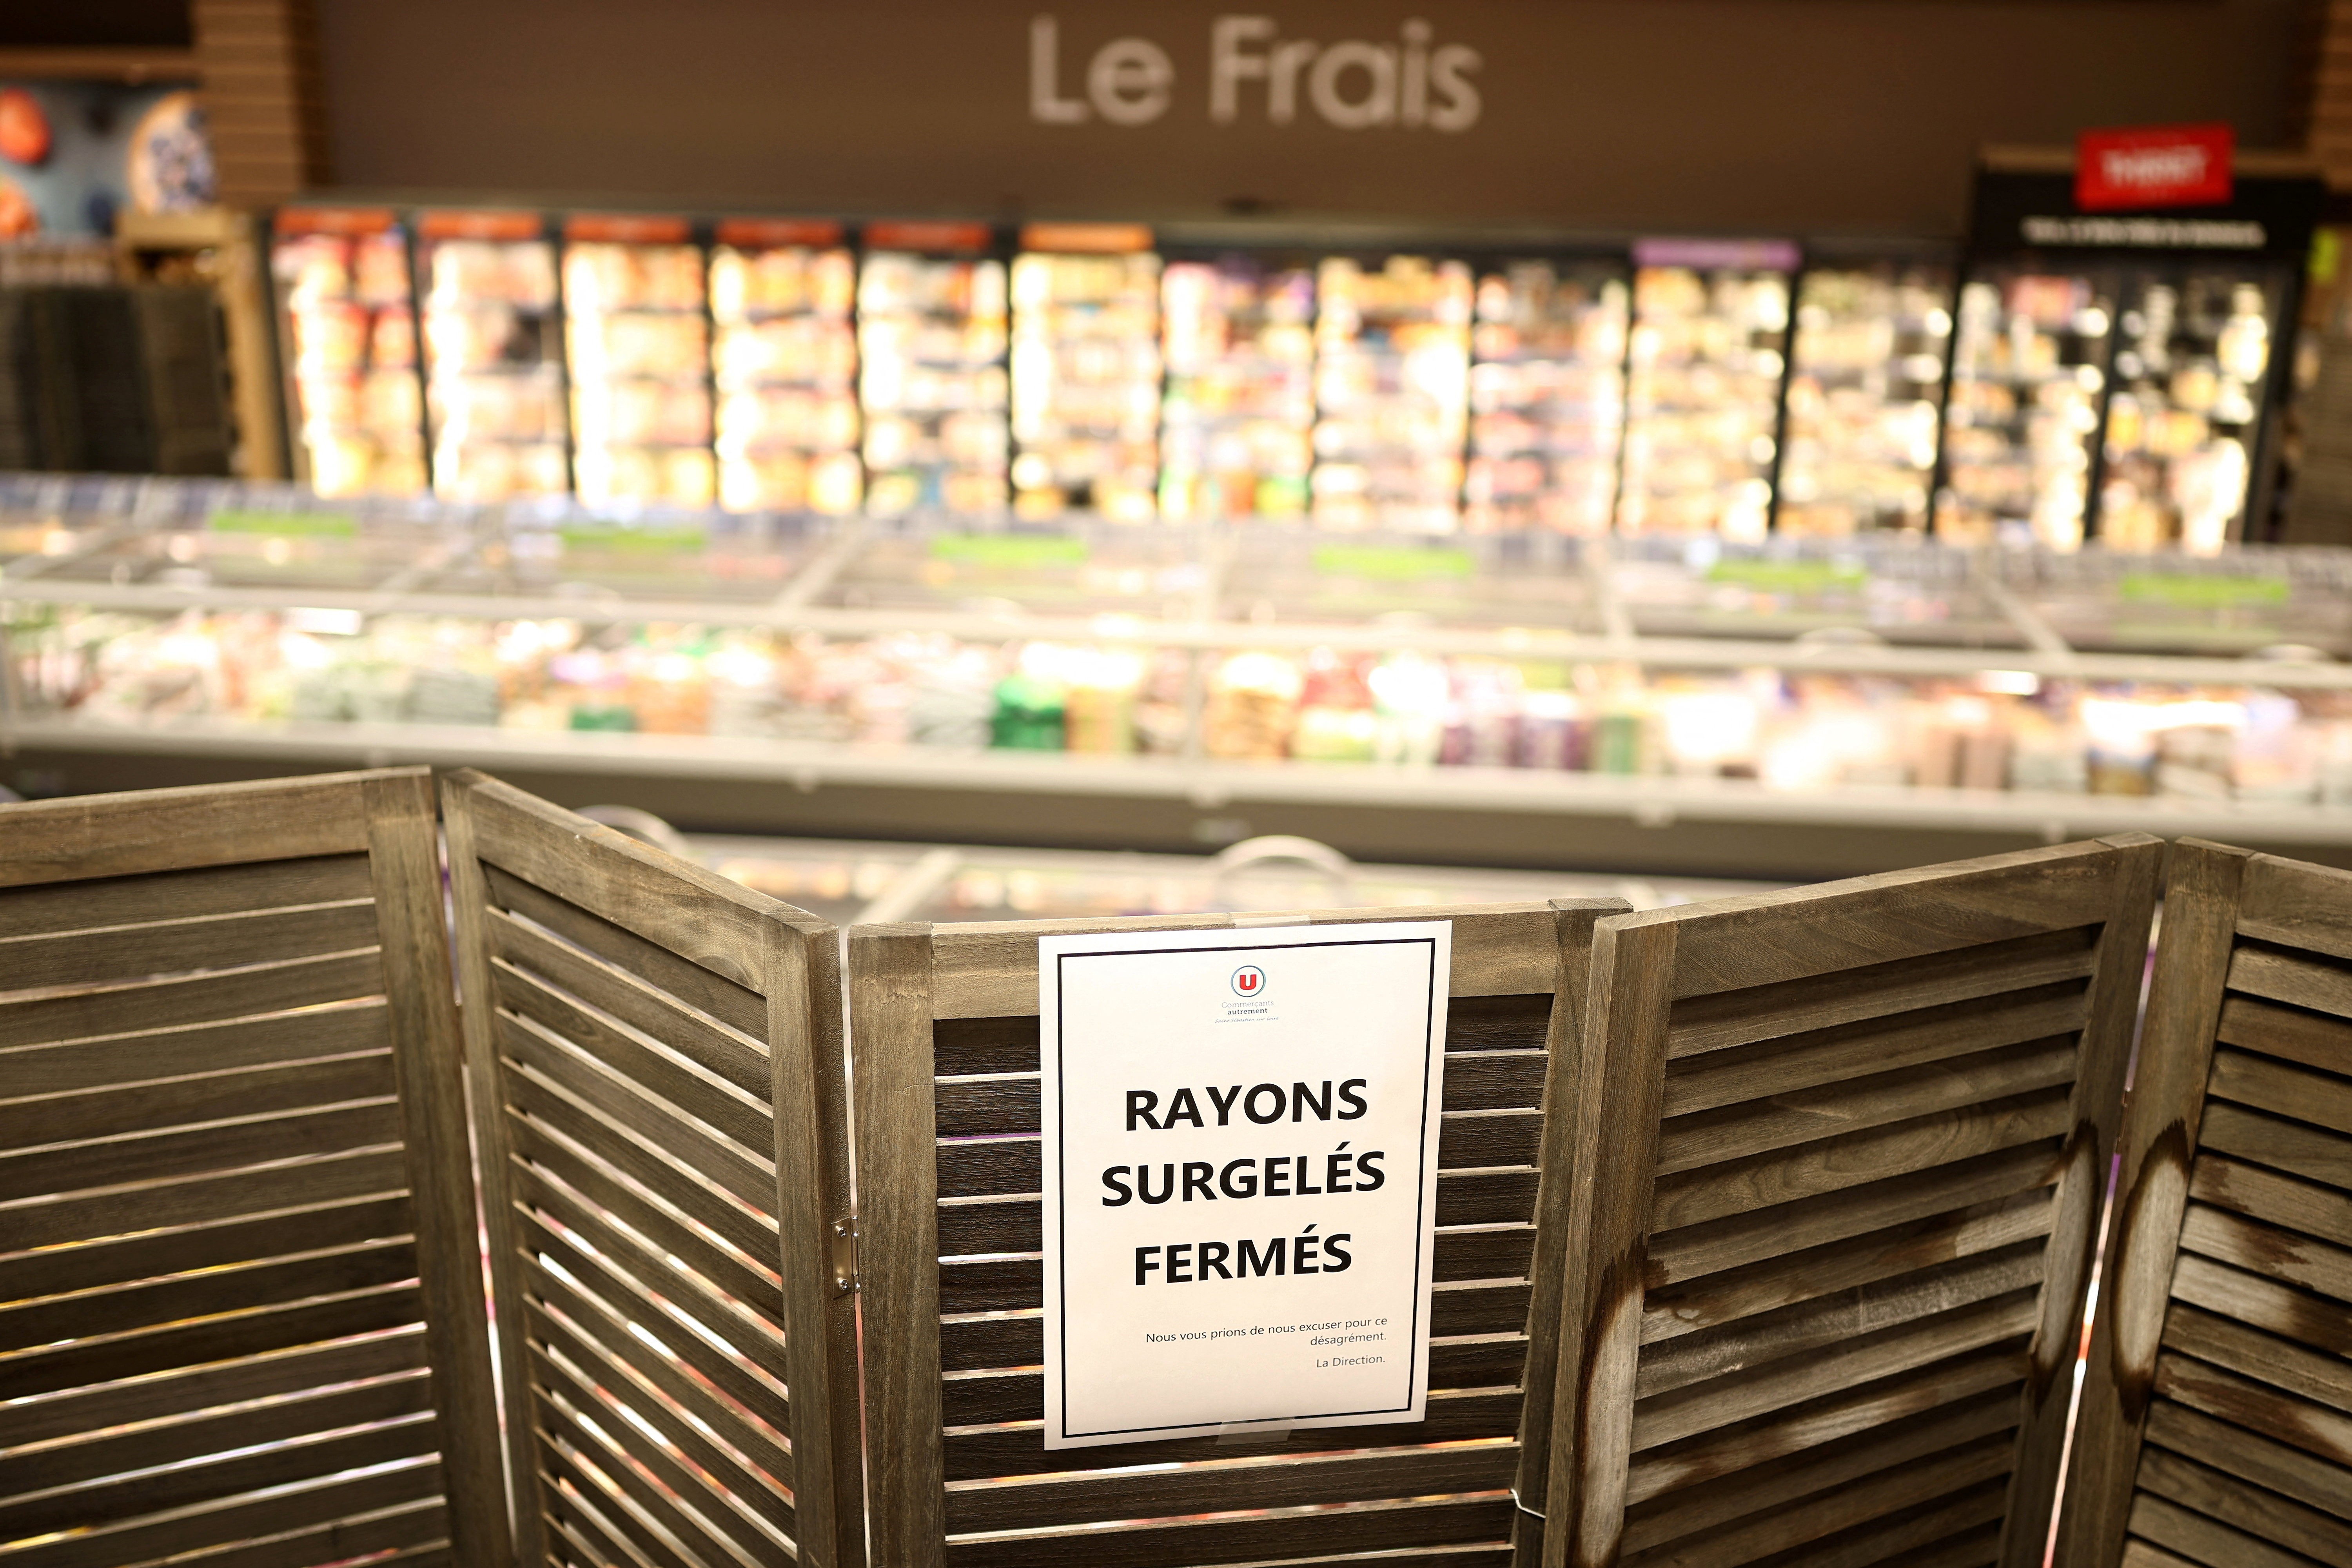
Um ataque cibernético de grande escala atingiu dezenas de supermercados na França, comprometendo sistemas de refrigeração conectados à internet. O incidente resultou em elevação deliberada das temperaturas dos refrigeradores para 50 graus Celsius durante a noite, provocando incêndios, destruição de alimentos e prejuízos significativos para o setor varejista europeu. O ataque cibernético supermercados França representa um marco preocupante na segurança de infraestruturas críticas alimentares.
A Procuradoria de Paris confirmou que o ataque afetou múltiplas grandes redes varejistas espalhadas por todo o território nacional. Os danos relatados incluem perdas massivas de produtos perecíveis, incêndios em áreas de congelados e desorganização operacional em centenas de estabelecimentos comerciais simultaneamente.
Dimensão do impacto nas principais redes varejistas
O Carrefour, maior rede francesa, informou que 80 de seus supermercados enfrentaram compromisso dos sistemas de controle de temperatura. A Monoprix registrou impactos em 5% de suas lojas, enquanto a Les Mousquetaires, proprietária do Intermarché, relatou que aproximadamente 150 refrigeradores foram aquecidos a 50 graus Celsius por seis horas consecutivas. Toda a mercadoria foi descartada para garantir conformidade com normas sanitárias.
O presidente-executivo da Cooperativa U, Dominique Schelcher, publicou comunicado alertando sobre a gravidade do incidente: "Atacar equipamentos essenciais para a conservação de produtos frescos e para o abastecimento alimentar do povo francês é de extrema gravidade e não tem precedentes". E. Leclerc e Auchan também sofreram comprometimentos, embora não tenham divulgado números específicos de unidades afetadas.
Vulnerabilidade identificada no software Danfoss
Investigações conduzidas pela Agência Nacional de Segurança Cibernética da França (ANSSI), sob supervisão do primeiro-ministro Sébastien Lecornu, identificaram uma vulnerabilidade crítica em software fornecido pela empresa dinamarquesa Danfoss. Este fabricante dinamarquês produz sistemas de gerenciamento de refrigeração amplamente utilizados no segmento varejista europeu.
A Danfoss confirmou estar "ciente de incidentes na França que afetaram um número limitado de sistemas de gerenciamento de refrigeração". Segundo a empresa, os equipamentos vulneráveis estavam executando versões desatualizadas de firmware. A companhia destacou que recomenda há tempo aos seus clientes a manutenção de sistemas com suporte atualizado utilizando versões recentes de firmware e migração de sistemas legados para soluções contemporâneas.
Análise técnica das falhas de segurança
Em 9 de agosto do mesmo ano, a equipe Team82 da empresa de cibersegurança Claroty divulgou pesquisa detalhada sobre vulnerabilidades do controlador Danfoss AK-SM 800A. O relatório técnico descrevia falhas que permitiriam invasores contornar mecanismos padrão de autenticação e executar códigos maliciosos em dispositivos comprometidos. A Danfoss subsequentemente lançou atualizações para remediar estas vulnerabilidades identificadas.
Os sistemas de refrigeração dos supermercados funcionam através de painéis de controle centralizados que gerenciam todas as geladeiras e freezers de uma loja. A conectividade à internet, necessária para que empresas de manutenção realizem ajustes remotos, criou superfícies de ataque exploráveis por agentes mal-intencionados com conhecimento técnico adequado.
Investigação internacional e resposta coordenada
A França anunciou coordenação com homólogos europeus para investigar se outros países enfrentavam riscos similares. A análise preliminar sugeria que outras nações poderiam ter sido alvo ou pudessem estar vulneráveis a ataques comparáveis utilizando as mesmas vulnerabilidades técnicas.
A Federação do Comércio e da Distribuição da França (FCD), entidade representativa do setor varejista, demandou total transparência da Danfoss. A associação enfatizou que supermercados estavam trabalhando intensamente para proteger consumidores e normalizar operações. Relatórios indicavam que várias lojas já haviam retomado atividades parcialmente.
Incidentes similares internacionais
O ataque cibernético supermercados França apresenta características semelhantes a incidentes registrados nos Estados Unidos no final de agosto. Naquela ocasião, aproximadamente uma dúzia de refeitórios em bases militares americanas sofreram problemas nos sistemas de refrigeração que resultaram em perdas de alimentos.
A operadora holandesa Ahold Delhaize, que administra a Albert Heijn (maior rede de supermercados dos Países Baixos) e opera significativamente nos Estados Unidos, também relatou enfrentar "problema de segurança" em sua infraestrutura digital. A empresa desativou vários sistemas preventivamente para protegê-los de comprometimento adicional. Seu aplicativo móvel informou clientes que entregas não poderiam ser realizadas devido ao "incidente de segurança cibernética". Pedidos online representam cerca de 10% das vendas da Albert Heijn, embora lojas físicas tenham permanecido operacionais.
As operações americanas da Ahold, incluindo Stop & Shop, Giant, Hannaford e Food Lion (a Ahold é a quarta maior varejista de supermercados dos EUA), exibiram avisos informando indisponibilidade temporária de websites. Permanecia incerto se todas as operações foram comprometidas.
Implicações para segurança de infraestrutura crítica
Christel Delberghe, diretora-geral da Eurocommerce (associação europeia de varejo), expressou preocupação sobre vulnerabilidades em cadeias de abastecimento: "O comércio de varejo e atacado desempenha papel essencial no abastecimento da Europa com bens de que as pessoas dependem diariamente. Este incidente destaca a importância da resiliência em toda a cadeia de abastecimento".
O episódio demonstra riscos crescentes associados à digitalização de sistemas operacionais críticos sem implementação de salvaguardas cibernéticas adequadas. Refrigeradores conectados à internet, quando comprometidos, transformam-se de ativos valiosos em vetores potenciais para sabotagem industrial de larga escala.
Perspectivas futuras de segurança
O ataque cibernético supermercados França evidencia necessidade urgente de revisão de protocolos de segurança em sistemas de infraestrutura crítica europeia. Fabricantes como Danfoss enfrentarão pressão aumentada para implementar práticas de desenvolvimento seguro e comunicação proativa sobre vulnerabilidades identificadas. Supermercados, por sua vez, deverão reavaliação de estratégias de segurança digital e manutenção preventiva de equipamentos operacionais essenciais.