Google derruba rede de 1,3 mi TV boxes infectados
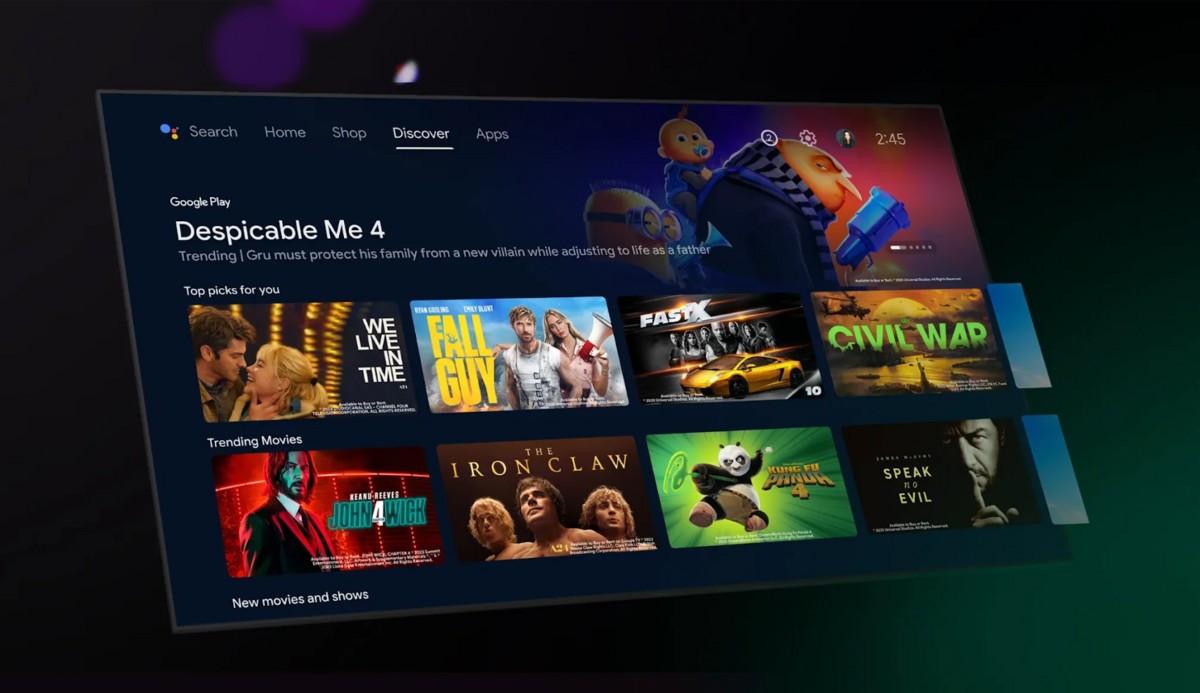
Google desmantelou operação envolvendo 1,3 milhão de TV boxes infectados
Uma ação coordenada do Google com parceiros internacionais de segurança conseguiu desativar uma rede criminosa que controlava mais de 1,3 milhão de dispositivos sem autorização dos proprietários. Os aparelhos infectados incluíam principalmente TV boxes Android e outros equipamentos conectados à internet. O Brasil emergiu como o segundo país mais prejudicado pela invasão, perdendo apenas para a Malásia em número de dispositivos comprometidos.
A operação revelou que o malware XCPE estava pré-instalado nos equipamentos de fábrica, funcionando como um mecanismo de controle remoto para criminosos. Identificou-se a presença desse programa malicioso em mais de 170 nações ao redor do mundo, demonstrando a amplitude e seriedade da ameaça cibernética. Iraque, México e Taiwan também sofreram impactos significativos com números expressivos de aparelhos comprometidos.
Videostrong: a fabricante por trás da operação criminosa
Investigações do Google apontaram que a empresa chinesa Videostrong, com sede em Shenzhen, foi responsável pela instalação intencional do programa malicioso XCPE nos sistemas dos equipamentos. A estratégia da fabricante era monetizar a invasão vendendo acesso aos dispositivos infectados para grupos criminosos que utilizavam a infraestrutura comprometida para fins ilícitos.
Os criminosos exploravam os TV boxes infectados para simular visualizações fraudulentas de anúncios publicitários, gerando receita desonesta através de esquemas de publicidade digital. Essa prática causava prejuízos não apenas aos usuários finais, mas também aos anunciantes e plataformas de publicidade que eram enganadas pelo tráfego artificial. A combinação entre o hardware comprometido e o malware XCPE criava uma estrutura perfeita para exploração em larga escala.
Além dos TV boxes convencionais, o Google constatou que o programa malicioso também havia infectado dispositivos de telemedicina, máquinas de karaokê e equipamentos de sinalização digital. Essa diversidade de aparelhos afetados evidencia como a Videostrong explorava diferentes segmentos de mercado para expandir sua rede criminosa de dispositivos comprometidos.
Burla nos processos de verificação de segurança
Fabricantes que desejam oferecer serviços Google em seus equipamentos, incluindo Android TV, devem cumprir requisitos rigorosos e passar por testes de compatibilidade e segurança. A Videostrong, contudo, empregou técnicas sofisticadas para ocultar o programa malicioso e contornar as verificações de segurança implementadas pelo Google.
Conforme revelado pela empresa, o malware XCPE conseguia carregar código malicioso somente após o dispositivo ser ligado pela primeira vez, evadindo os testes de fábrica. Essa estratégia de dissimulação permitia que os aparelhos passassem pelas avaliações de segurança do Google sem disparar alertas de detecção. A prática criminosa teve início no final de 2024, expandindo-se rapidamente através da cadeia de distribuição.
O Google condenou veementemente a ação da Videostrong: "Um fabricante de dispositivos infectar intencionalmente seus usuários com malware representa uma quebra inaceitável de confiança e constitui um risco grave para esses usuários." Em resposta, a empresa tomou medidas drásticas contra a fabricante chinesa, interrompendo qualquer relacionamento comercial futuro.
Consequências para a Videostrong e proteção do consumidor
Como punição pela operação criminosa, o Google banniu permanentemente a Videostrong de produzir e vender aparelhos com certificação Android, além de proibir o fornecimento de software para outros fabricantes licenciados. A empresa também reformulou seus processos de revisão de segurança para implementar camadas adicionais de proteção contra fraudes similares no futuro.
A operação contou com apoio da Agência Nacional de Polícia do Japão e de empresas de segurança como Lumen, HUMAN Security, Plume, Synthient e TrendAI. Notavelmente, a Agência Nacional de Telecomunicações (Anatel) brasileira não participou diretamente da ação, mas reconheceu sua importância para a segurança nacional.
Riscos às infraestruturas de telecomunicações
A Anatel enfatizou que o combate à distribuição de produtos não homologados é essencial para proteger consumidores e infraestruturas de telecomunicações. Segundo a superintendente de fiscalização Gesiléa Fonseca Teles, os impactos dos equipamentos não certificados transcendem questões de qualidade de serviço, representando "uma ameaça direta à infraestrutura cibernética do país."
A proliferação de dispositivos infectados como os TV boxes comprometidos pela operação Videostrong pode comprometer a estabilidade das redes de telecomunicações nacionais. Aparelhos controlados remotamente por criminosos podem ser utilizados para lançar ataques coordenados, consumir banda larga ilicitamente e servir como pontos de acesso para invasões em larga escala. A Anatel ressaltou que "a proteção das telecomunicações exige vigilância contínua, cooperação institucional e reconhecimento de que a integridade da rede depende da procedência e conformidade do hardware conectado."
Lições e recomendações para usuários
O caso dos TV boxes infectados com malware XCPE ilustra a importância de adquirir equipamentos eletrônicos de fabricantes confiáveis e autorizados. Consumidores brasileiros devem estar atentos aos produtos com certificação oficial e evitar aparelhos de procedência duvidosa, que frequentemente apresentam riscos de segurança similares aos identificados nessa operação.
A vigilância regulatória exercida por agências como a Anatel e as iniciativas de segurança do Google demonstram o compromisso com a proteção dos usuários. Contudo, a conscientização individual também é fundamental para reduzir a exposição a malwares e ameaças cibernéticas associadas a dispositivos não homologados.